集团食安私有化部署,多食堂数据怎么并成一套,先要接受一个前提:食堂之间的差异不是靠一个数据库消除的。集团下有不同法人、不同承包商、不同就餐人群,菜谱、检查项、台账模板天然不同。集团食安私有化部署真正要并的是主数据、标准与账号体系,数据只是结果;把数据先搬到一个库里,只会得到一堆口径不一的记录。
两种常见做法都不太顺。一种是把各食堂的账号收上来,统一到一个后台,界面是同一套,口径还是各写各的,集团报表只能看数量。另一种是先做一张大屏,让各家按模板填报,填了三个月,模板改一次,历史数据全对不上。两种都跳过了同一件事:先把标准定下来。
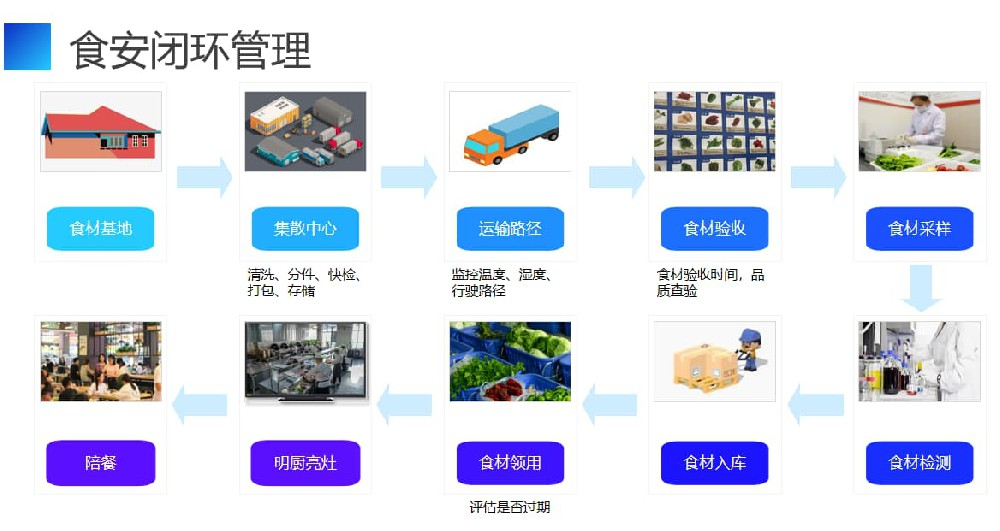
主数据包括供应商、食材分类、菜品编码、检查项、组织与岗位。集团层面把这五类定一套编码规则,各食堂在此之下扩展明细:食材分类统一到大类,具体品名允许各食堂自建但必须挂到大类下;检查项统一必查项,选查项由区域自定并备案。
标准也要跟着走:留样时限与克重、验收留证要求、晨检项目、证照管理规则,集团出一版基线,区域可以加严不能放宽。基线不定,汇总报表就只能看数量,看不出谁做得对、谁做得差,考核也就没有落点。
私有化不等于集中一台服务器。常见拓扑是集团中心部署主库与汇总服务,各食堂或区域部署节点,本地完成晨检、验收、留样、温控采集,网络正常时向中心同步;网络中断时本地继续可用,恢复后补传。这一层设计决定了断网时食堂还能不能干活。
食堂网络条件差别很大,有的在厂区边缘,断网是常态。如果所有操作都依赖中心,断网时连留样都记不了,现场只能回到纸本。节点方案要确认三件事:本地能不能独立登录使用、补传是否带时间戳与去重标识、中心故障时节点能撑多久。
集团私有化最容易踩的坑是把权限做成一个大账号。正确做法是按法人、区域、食堂三层授权:集团看全量汇总与考核结果,区域看本区食堂的过程数据,食堂只看自己的作业与整改;跨法人明细默认不可见,需要时按授权临时开放,操作留痕。
数据归属同样按法人分。各法人的台账原始数据归各自留存,集团拥有汇总与查询权;法人退出或剥离时,数据按约定导出带走,集团侧只保留汇总结果。归属不写清,统一平台推下去,最先遇到的阻力就是数据凭什么交给你。
第一步在集团层面把主数据与基线标准定稿,选两三家条件不同的食堂做试点;第二步在试点跑满一个供餐周期,验证本地可用、同步正常、报表能出;第三步按区域分批接入,每接入一批做一次数据核对,比对食堂端与集团端的记录条数与关键字段。
顺序反了会怎样?先接数据再定标准,各食堂按自己习惯录了三个月,回头统一口径要重录;先铺全网再做试点,一个模板不合适,几十家食堂一起返工。分批接入慢一点,返工少得多。
集团食安方案按集团中心加食堂节点的结构部署:供应商、食材、菜品、检查项统一编码,留样、验收、晨检、证照规则由集团统一下发,食堂节点本地独立运行、联网自动同步补传,集团、区域、食堂三级授权、跨法人按授权开放,汇总报表按区域、法人、食堂出对比与考核表。部署前先做一次网络与机房评估。
能,但要节点化。食堂本地部署节点,断网时照常登录、记录、打印,联网后向中心补传;补传带唯一标识,避免重复入库。坚持所有操作都连中心,网络一断验收与留样都停,现场回到纸本,事后核对更费工。
先把归属与用途说清,再谈接入。数据归各法人,集团只用汇总与考核,跨法人明细默认不可见;接入范围从集团要求的必报项开始,不必一次收全,先让汇总报表能出,再逐步扩到明细。用制度与合同推动,比用行政命令压更持久。
靠主数据与基线标准,不靠后期加工。检查项、食材分类、留样规则统一之后,报表才有可比性;各食堂自建的口径要在大类下备案,不能自成一套。上线前先定报表指标与取数逻辑,再让食堂按这个逻辑录数据,顺序反了就要反复修表。
并得成不成,看集团报表能不能直接回答哪家食堂哪项没做到。答不上来,说明并的只是数据,不是标准。
法人结构、食堂分布与网络条件差异较大,可先安排免费现场调研,确认部署拓扑与主数据范围,再获取定制化建设方案与报价。